Branche, Größe, Stack, Ergebnis.
Projekte aus Microsoft-365-Security-Arbeit und aus dem eigenen Agent-Betrieb bei govnex. Keine Kundennamen, keine Logos, keine Tenant-Details. Ein Klick auf ein Projekt springt zu den Details.
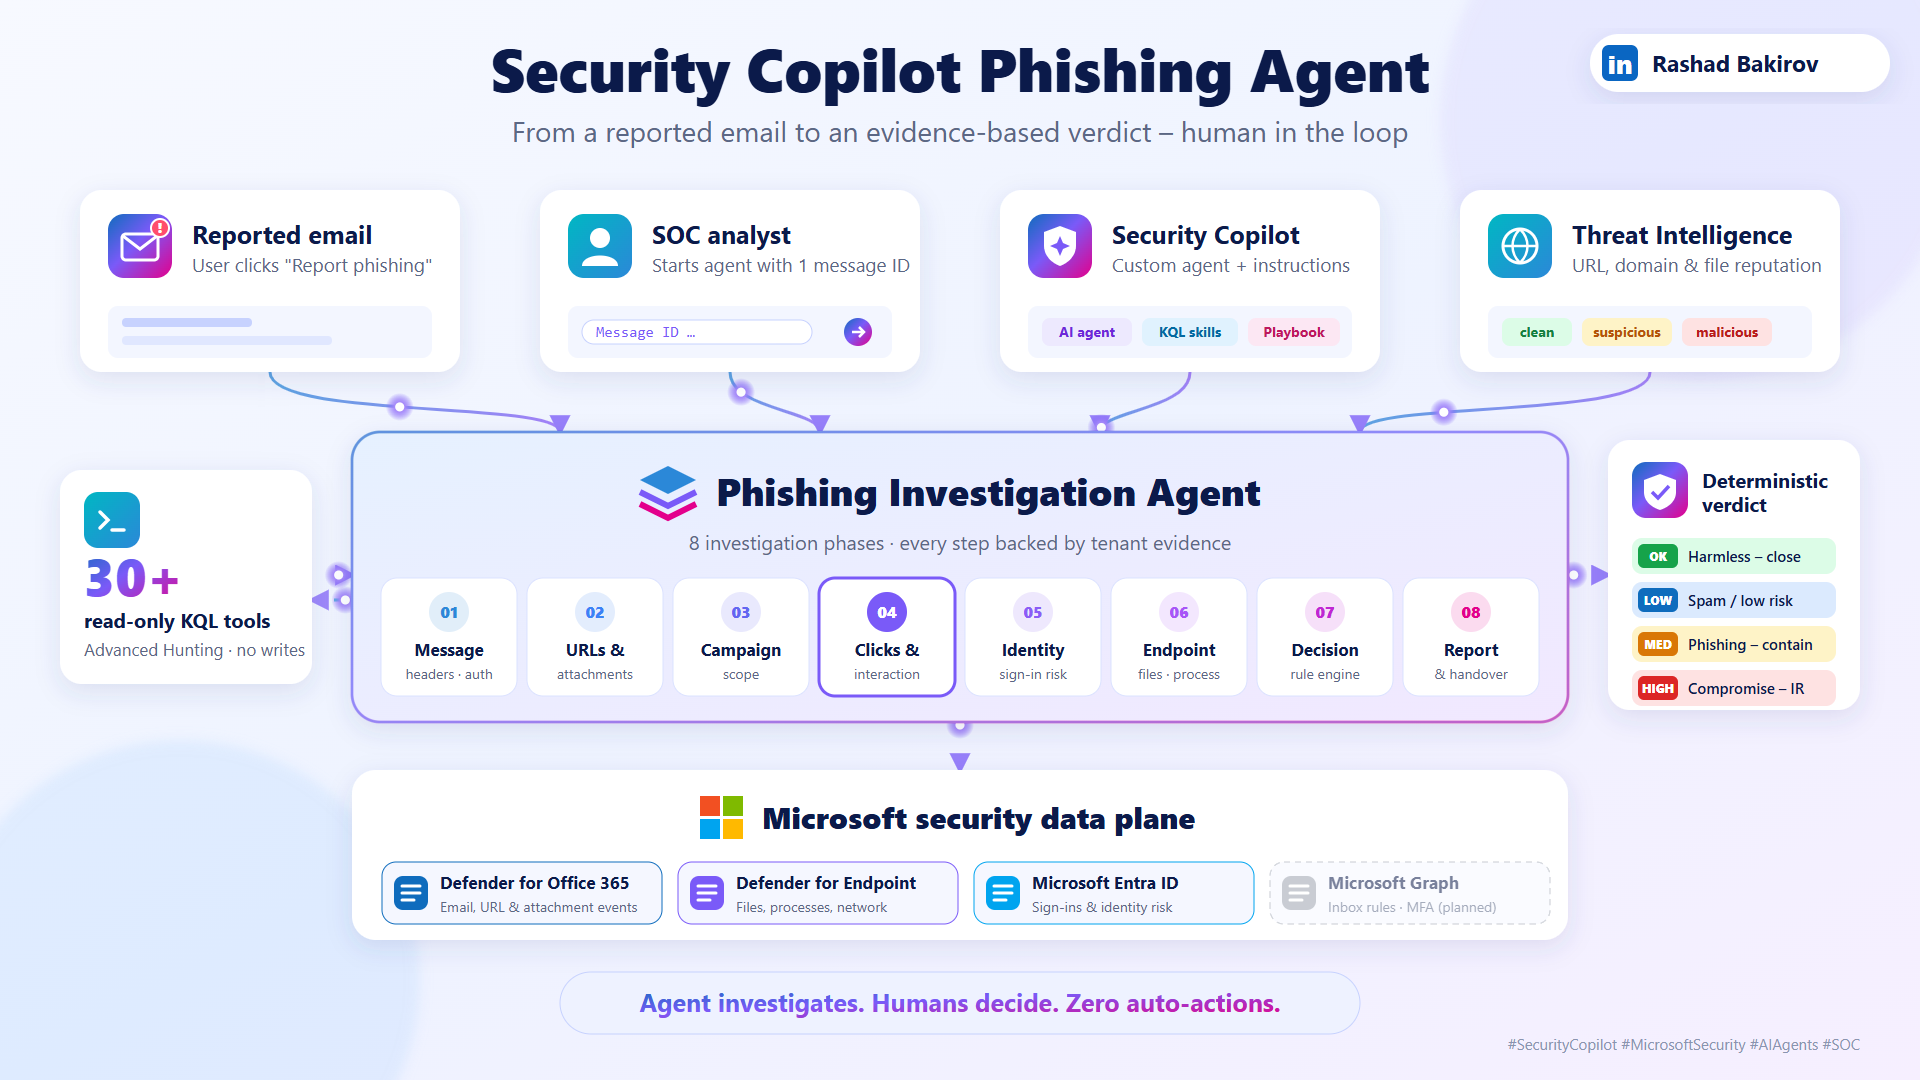
Phishing-Triage als Agent
Acht Phasen, 30+ lesende KQL-Tools, belegtes Urteil.
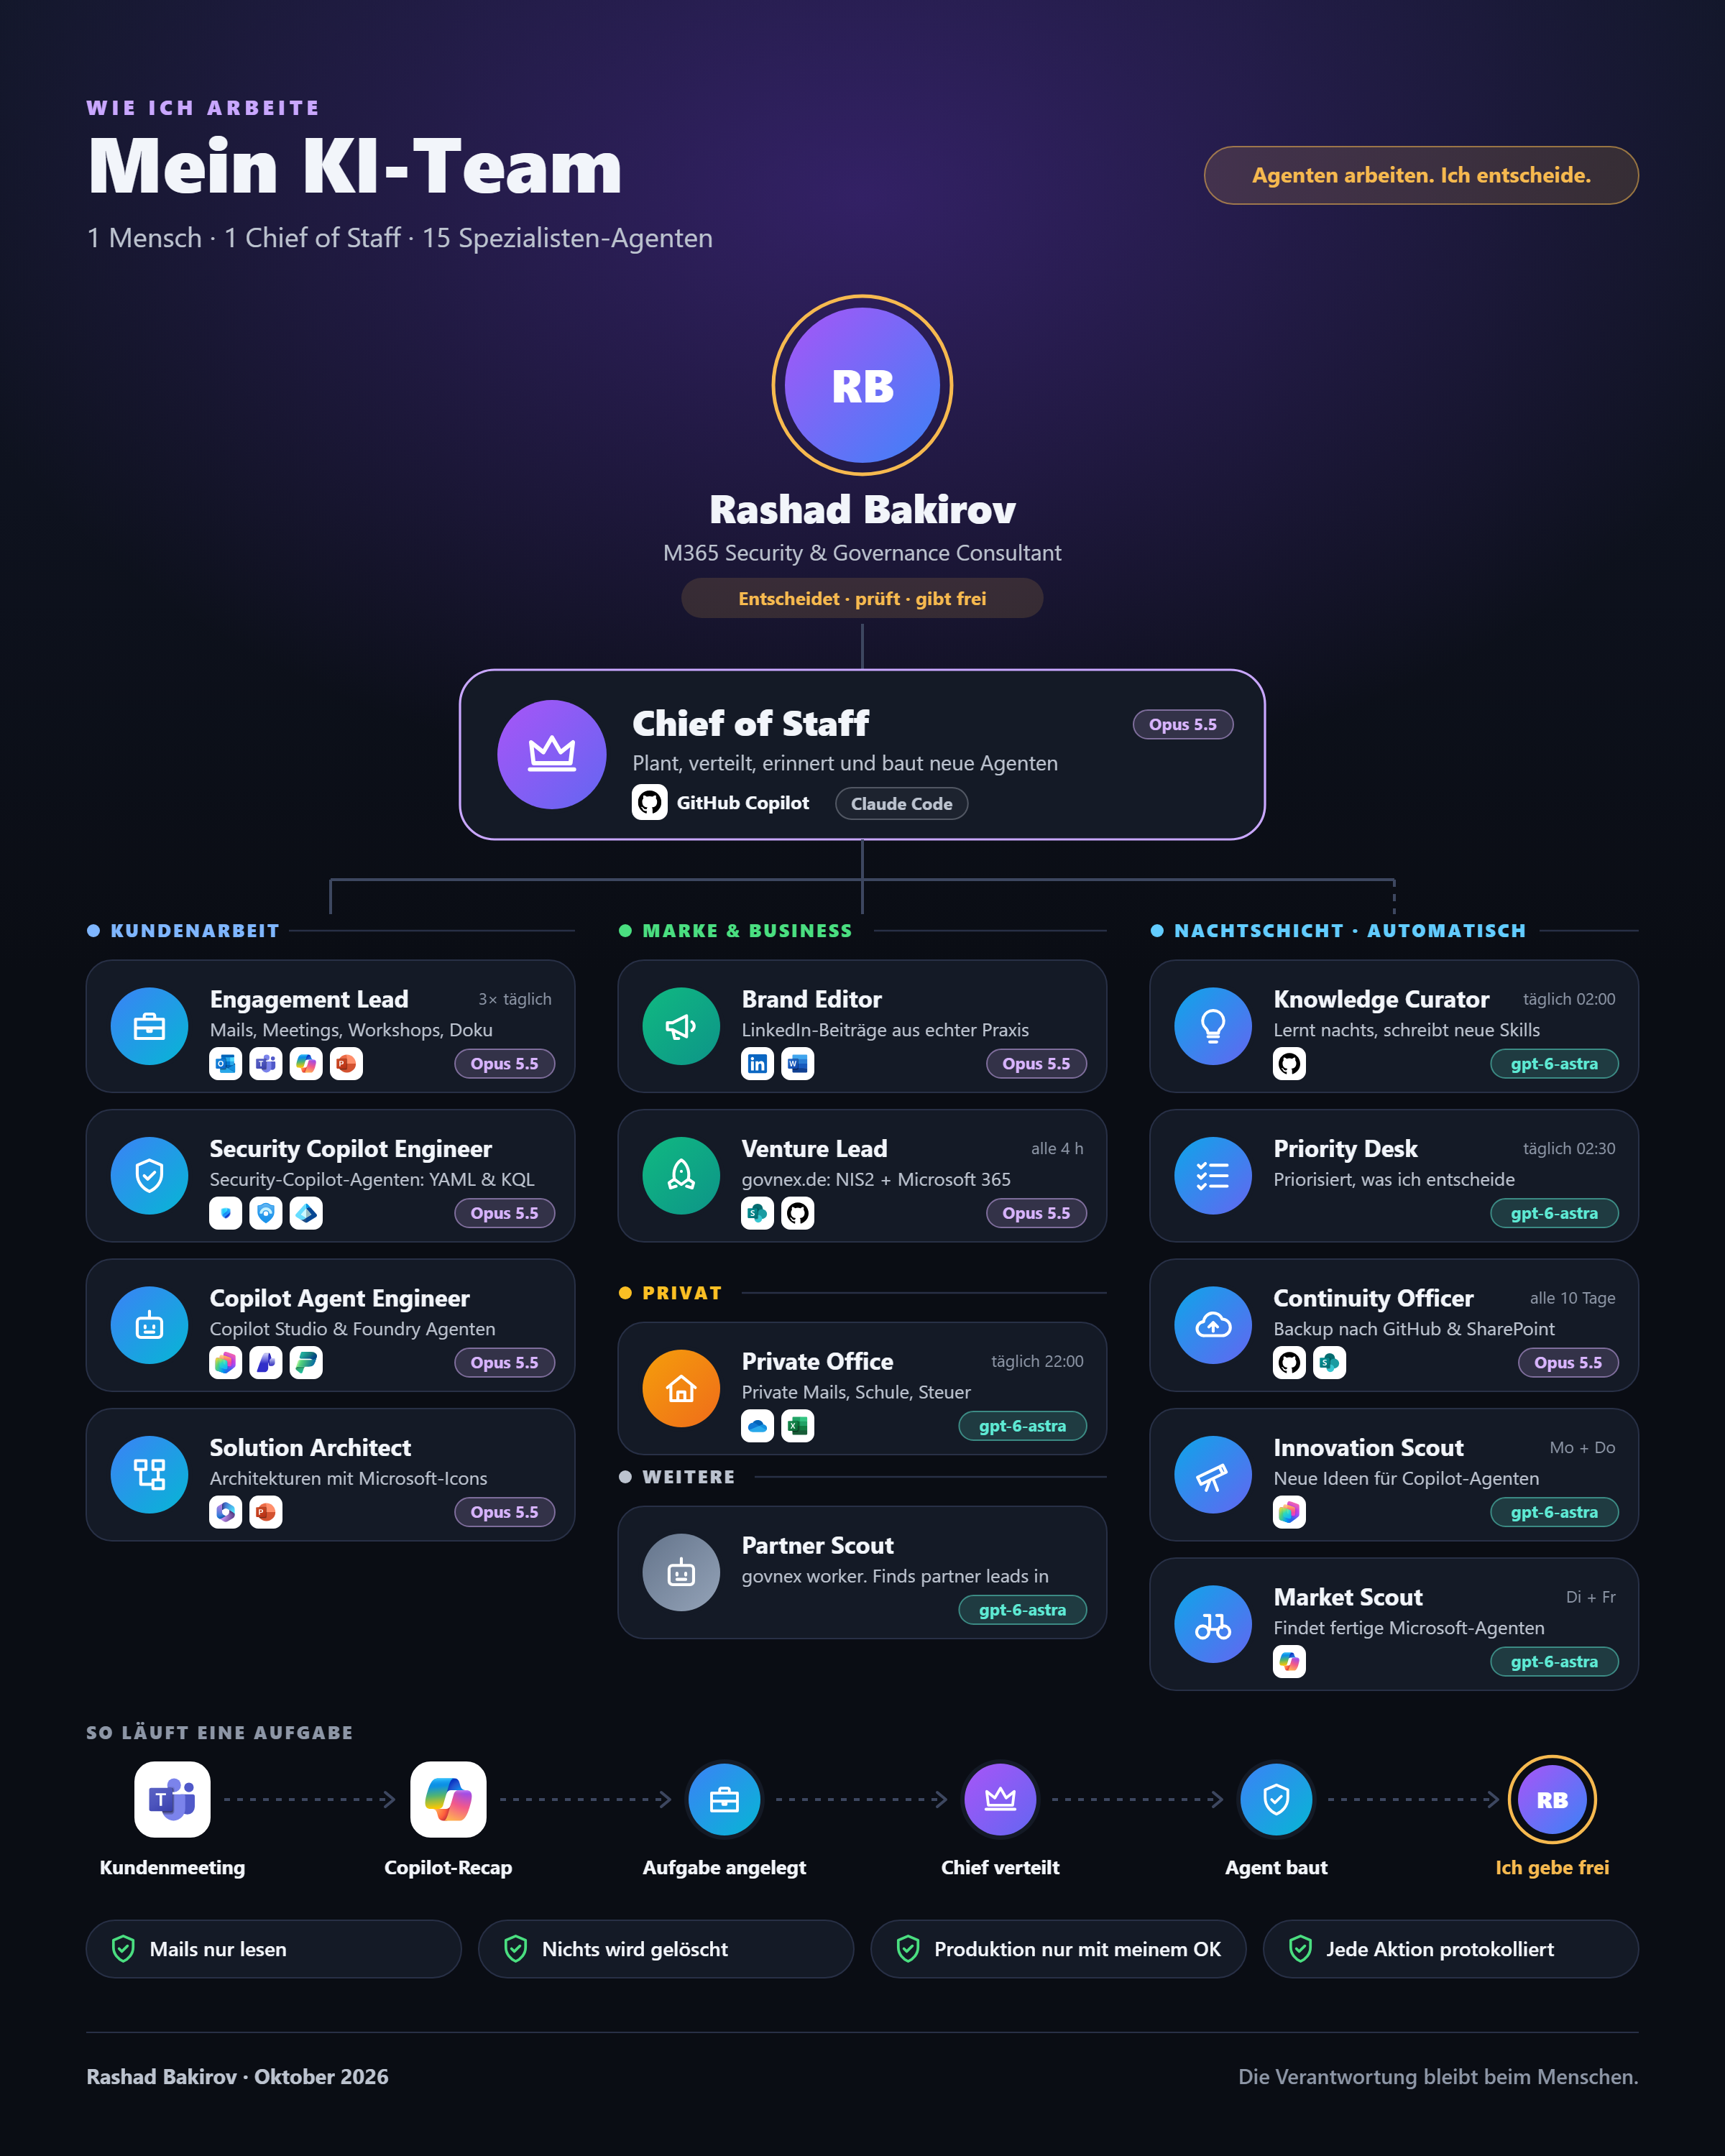
Mein KI-Team
Ein Mensch, ein Chief of Staff, 15 Spezialisten-Agents.
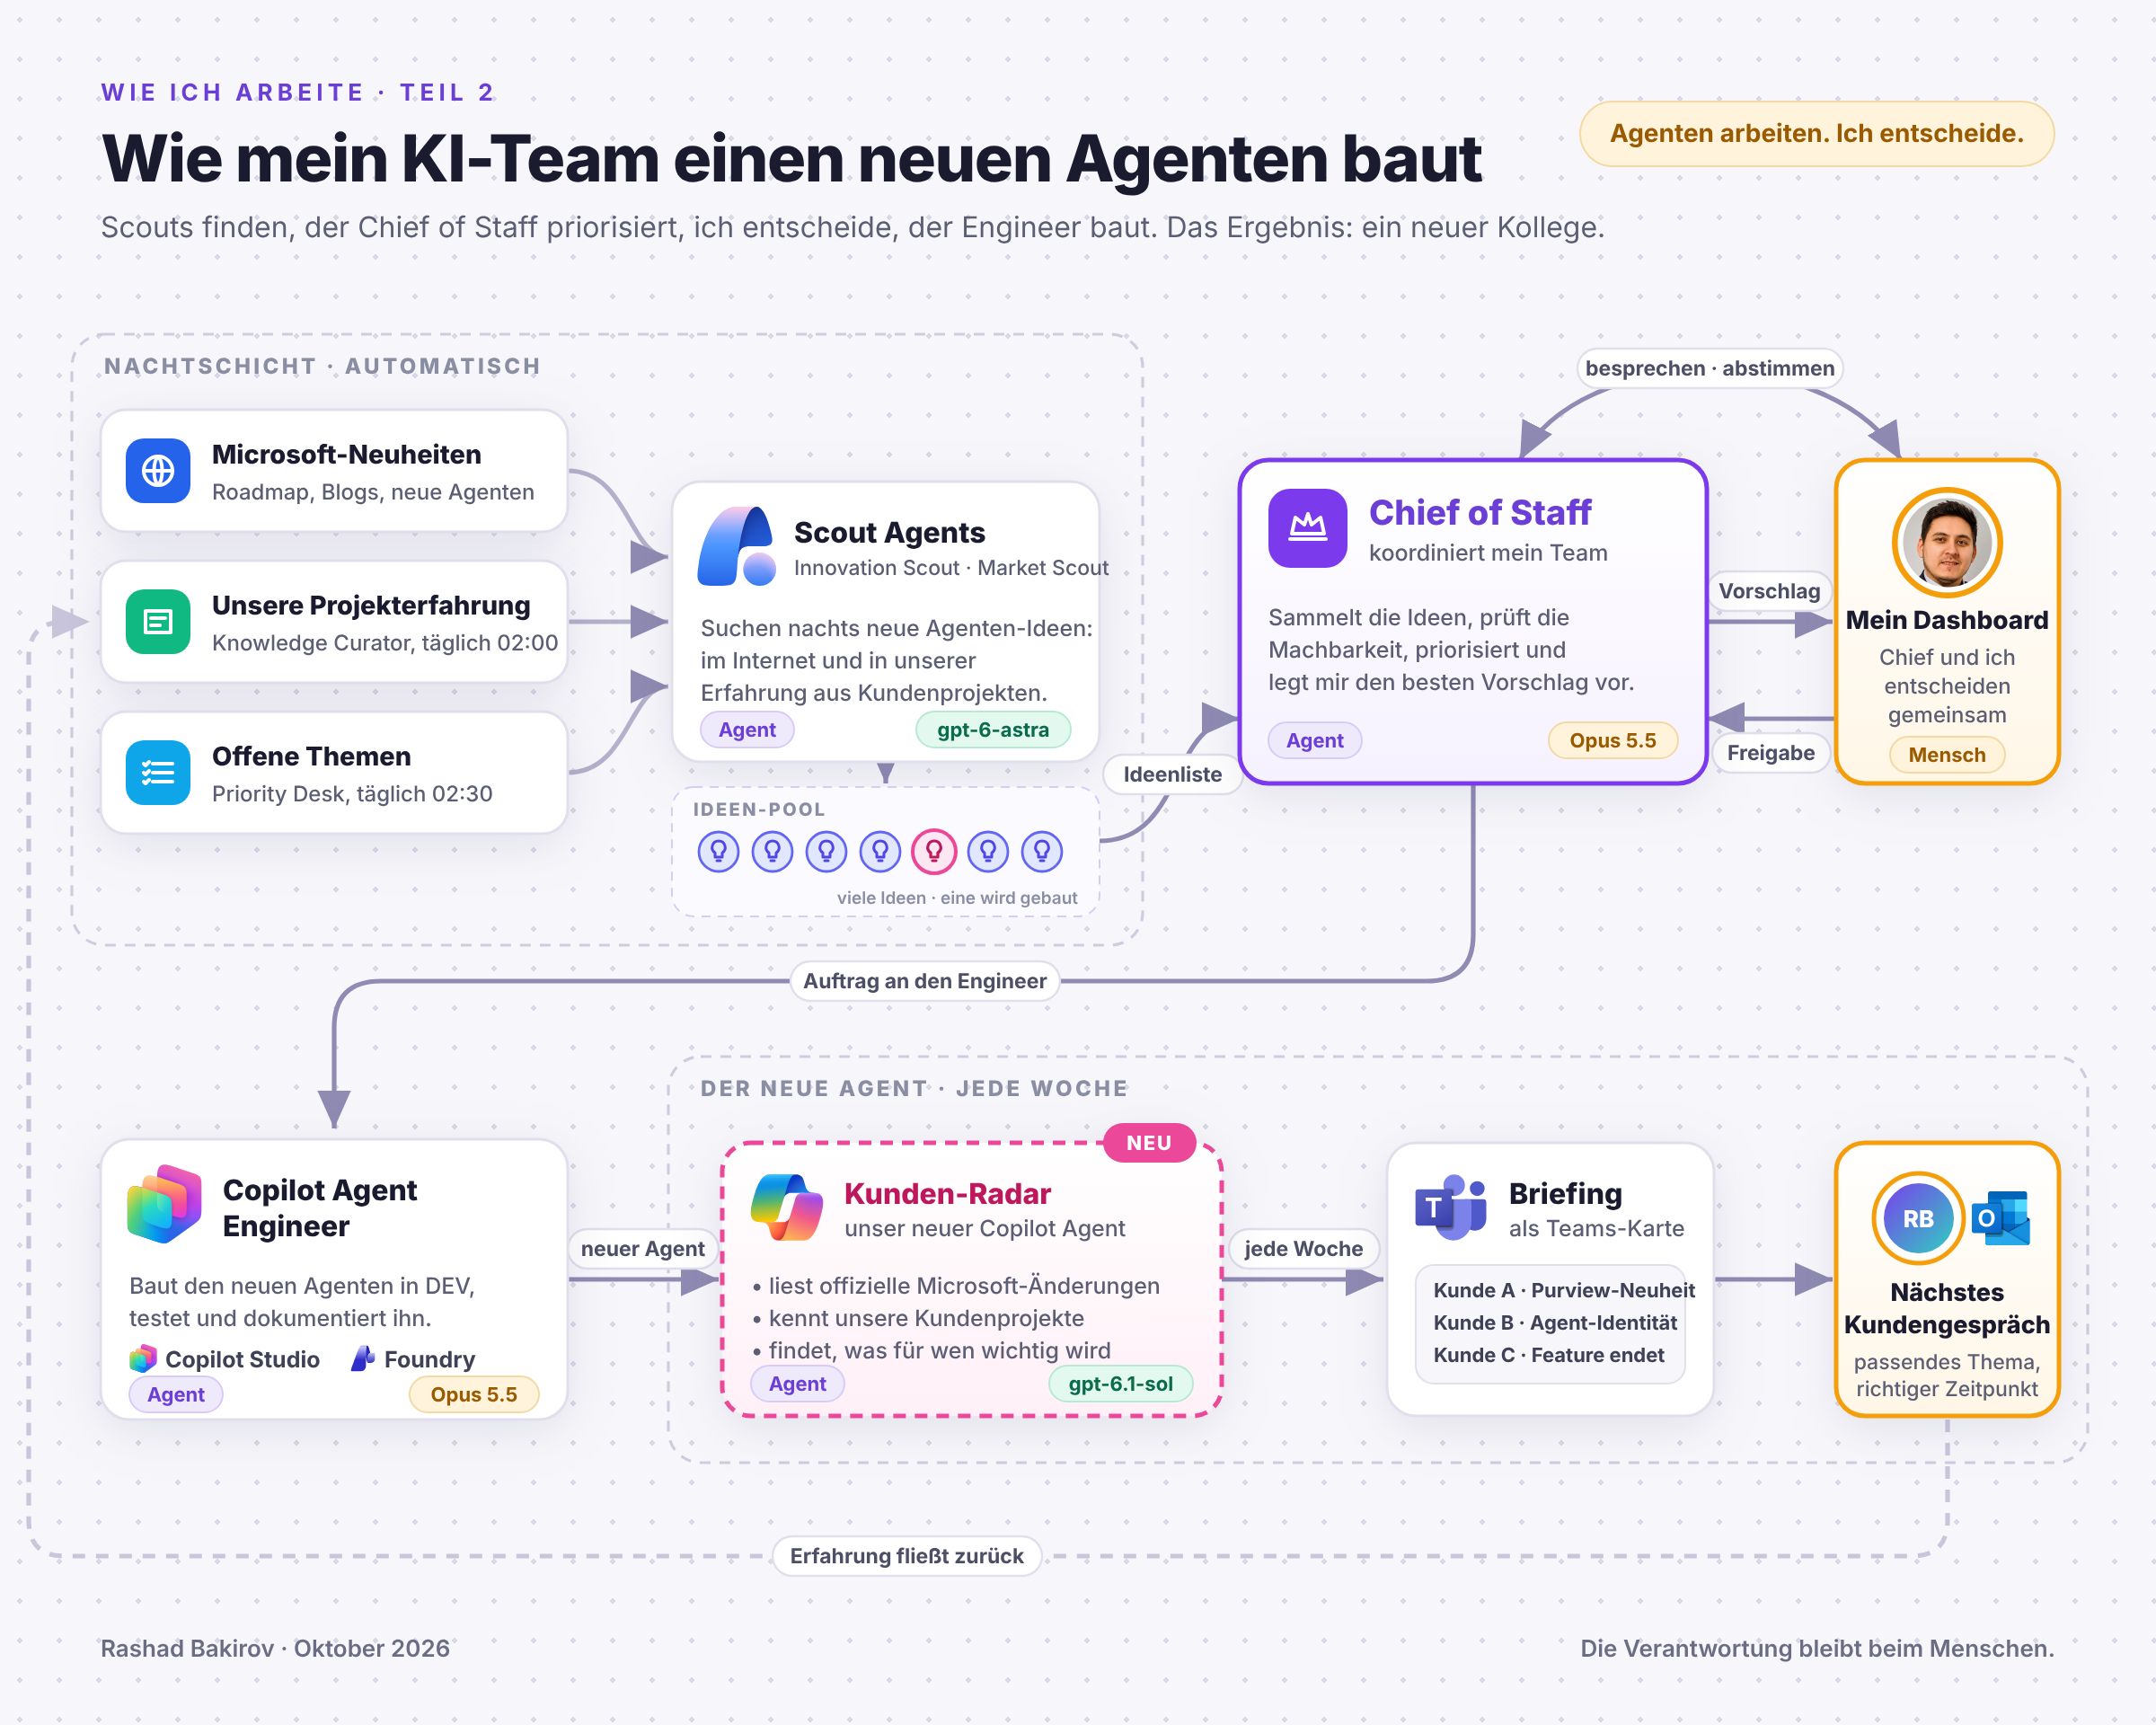
So entsteht ein neuer Agent
Idee, Readiness, Bau, Regeln, Betrieb.
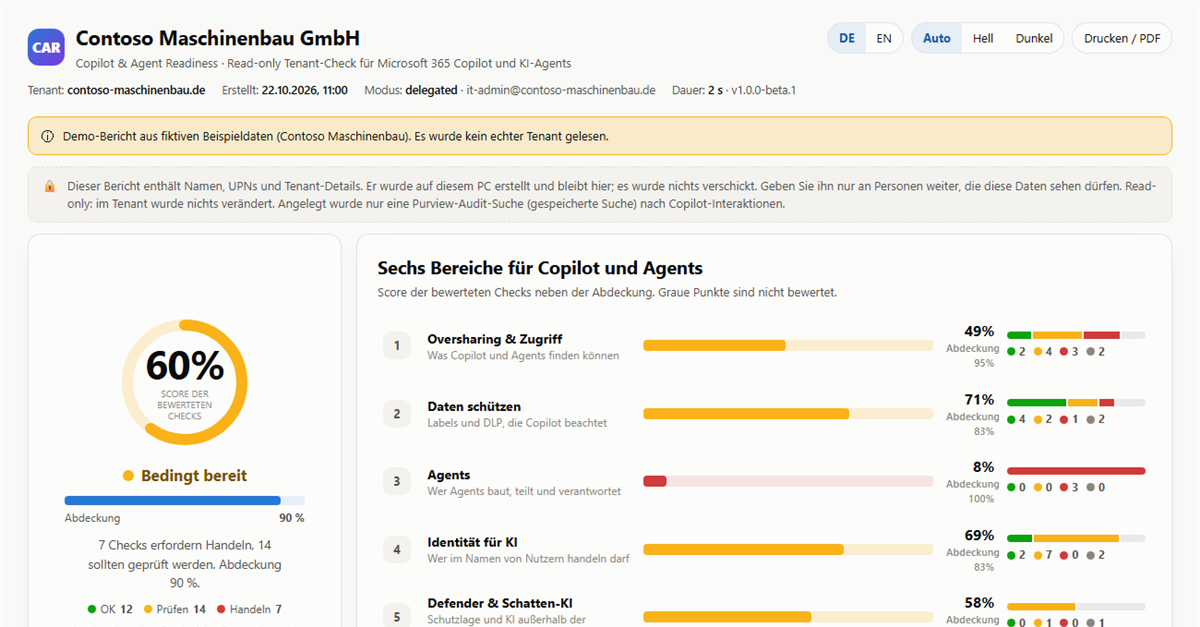
Copilot & Agent Readiness
41 Checks, ein Bericht, Read-only, kostenlos.


Kunden-Radar
Microsoft-Änderungen je Kunde bewertet.


Copilot-Einführungspakete
Vier Module, einzeln bestellbar.


Vom Drittanbieter-Virenschutz zu Defender
Onboarding in Wellen, ASR, Übergabe.
Purview-Einführung als Paket
Labels, Auto-Labeling, DLP, Nachweis.
Information Protection über alle Workloads
Vier Labels, DLP, Cloud-App-Überwachung.

Zero-Trust-Zugriffsmodell
Conditional Access, Session-Controls, ISO 27001.
Endpoint-Architektur im großen Maßstab
Intune, Autopilot, Defender, Zero Trust.
Endpoint- und Datenschutz in Büro und Fertigung
Defender, ASR, DLP, XDR-Dashboards.
Agents, die im Betrieb sind.
Copilot & Agent Readiness: 41 Checks, ein Bericht
Ein Skript, das ein Admin lokal startet: 41 Read-only-Checks in sechs Bereichen (Oversharing & Zugriff, Daten schützen, Agents, Identität für KI, Defender & Schatten-KI, Audit & Nachweis), delegierte Graph-Anmeldung ohne eigene App-Registrierung, ein HTML-Bericht mit Nachweis je Befund. Jede Zahl im Bericht kommt aus dem Tenant. Kostenlos und quelloffen unter MIT-Lizenz.
Kunden-Radar: Microsoft-Änderungen je Kunde bewertet
Microsoft kündigt jede Woche Änderungen an Microsoft 365, Copilot, Purview und Defender an. Der Agent liest die Ankündigungen aus offiziellen Quellen, bewertet sie gegen das Profil eines Kunden (Lizenzen, eingesetzte Dienste, offene Projekte) und schreibt einen kurzen Wochenbrief: was betrifft Sie, was ist zu tun, bis wann. Nur eigene Werkzeuge und offizielle Microsoft-Quellen.
Copilot-Einführungspakete für einen Partner
Ein Partner brauchte für seinen Endkunden ein Angebot, das Copilot nicht als Lizenz, sondern als Einführung beschreibt. Ergebnis: vier Module, einzeln bestellbar. Readiness & Oversharing, Data Protection (Labels, DLP für Copilot, DSPM for AI, Rollout in Wellen), Governance & Betrieb (Audit, Retention, eDiscovery, Agent-Regeln) und Agents in drei Größen (SharePoint-Agent, Copilot Studio mit Power Automate, Foundry mit externen Systemen). Dazu Adoption und ein Managed Service je Quartal.
Projekte, auf denen die Agent-Arbeit steht.
Migration vom Drittanbieter-Virenschutz zu Defender
Ein Händler mit mehreren Standorten löste seinen bisherigen Antivirus ab. Onboarding der Geräte in Wellen über Intune, Ablösung im Passivmodus, dann Umschalten, Attack Surface Reduction erst im Audit-, dann im Blockmodus, Compliance-basierter Zugriff auf Microsoft 365, Übergabe an den Betrieb mit Runbook.
Purview-Einführung als wiederholbares Paket
Label-Taxonomie mit vier Stufen, Auto-Labeling für Finanz- und personenbezogene Daten, DLP für Exchange, SharePoint, Teams und OneDrive mit Test- und Scharfschaltphase, Grundlagen für Insider Risk, Audit und Nachweis für die interne Revision. Als Paket mit festen Arbeitsschritten dokumentiert, damit es sich auf weitere Gesellschaften übertragen lässt.
Information Protection über alle Workloads
Label-Taxonomie (Öffentlich, Intern, Vertraulich, Hochvertraulich), Auto-Label-Richtlinien, DLP in den gängigen Arbeitsabläufen, Defender for Cloud Apps zur Überwachung von Freigaben und App-Aktivitäten, laufendes Compliance-Reporting.
Zero-Trust-Zugriffsmodell für Exchange, SharePoint und Teams
Risikobasierte Conditional-Access-Richtlinien, Session-Controls über Defender for Cloud Apps, Identity Protection mit MFA und Anmelderisiko, Zuordnung der Controls zu ISO 27001 und aufsichtsrechtlichen Erwartungen.
Endpoint-Architektur und Rollout im großen Maßstab
Intune MDM mit Autopilot für Windows-Geräte, Entra-Join, gestaffelte Registrierung, rollenbasierte Compliance- und Konfigurationsbaselines, Defender-for-Endpoint-Richtlinien, Betriebs-Runbook, Admin-Schulung, Ausrichtung an Zero Trust.
Endpoint- und Datenschutz in Büro und Fertigung
Defender for Endpoint und Intune für Büro- und Produktionsgeräte, Ablösung des alten Virenschutzes, ASR-Regeln, Compliance-basierter Zugriff, Purview DLP für sensible Daten, XDR-Dashboards für die Operatoren.
Ähnliche Ausgangslage?
Der KI-Reifegrad-Check zeigt in drei Minuten, wo Sie stehen. Das Erstgespräch klärt den Rest.